Rozporządzenie (UE) 2024/2847 · Cyber Resilience Act
Zgodność z CRA, której możesz dowieść.
AnnexProof prowadzi producentów urządzeń i oprogramowania od oceny ryzyka i SBOM, przez zgłoszenia w 24 godziny, po dokumentację techniczną z dowodem dla każdego wymagania załącznika I.
§ 01 · Terminy
Zegar już tyka.
CRA wchodzi w życie etapami. Obowiązek zgłaszania działa od 11 września 2026, także dla produktów wprowadzonych do obrotu wcześniej.
- Wejście w życie
Początek okresu przejściowego dla producentów, importerów i dystrybutorów.
- Jednostki notyfikowane
Stosuje się przepisy o notyfikacji jednostek oceniających zgodność.
- Zgłaszanie
Aktywnie wykorzystywane podatności i poważne incydenty: 24 h, 72 h, raport końcowy.
- Pełne stosowanie
Wymagania zasadnicze, ocena zgodności i oznakowanie CE.
- Wczesne ostrzeżenie
- 24 hod uzyskania wiedzy
- Zgłoszenie
- 72 hpełne informacje
- Okres wsparcia
- 5 latco do zasady, co najmniej
- Kara maksymalna
- 2,5%obrotu lub 15 mln EUR
Art. 13 ust. 8, art. 14, art. 64 ust. 2 i art. 71 rozporządzenia (UE) 2024/2847. Kara: 15 mln EUR albo 2,5% całkowitego światowego rocznego obrotu, zależnie od tego, która kwota jest wyższa.
Nie wiesz, które terminy dotyczą Twojego produktu?
Zrób test gotowości§ 02 · Art. 14
Aktywnie wykorzystywana podatność. Masz 24 godziny.
AnnexProof liczy terminy od chwili, w której się dowiedziałeś, i składa każdy pakiet z danych, które już są w systemie.
od uzyskania wiedzy
- T+24 hWczesne ostrzeżenieProdukt, podatność, informacja o aktywnym wykorzystaniu i państwa członkowskie, w których produkt jest udostępniony.OczekujePakiet gotowyPrzekazano
- T+72 hZgłoszenie podatnościOgólne informacje o produkcie, charakter exploitu i podatności, środki naprawcze i zalecenia dla użytkowników.OczekujePakiet gotowyPrzekazano
- T+14 dRaport końcowyOpis podatności z oceną wagi i wpływu oraz szczegóły aktualizacji. Najpóźniej 14 dni od udostępnienia poprawki.OczekujePakiet gotowyPrzekazano
Art. 14 ust. 1 i 2 rozporządzenia (UE) 2024/2847. Pakiety przekazuje osoba upoważniona przez Single Reporting Platform do CSIRT koordynatora i ENISA.
Zobacz, jak wygląda prawdziwa sprawa CRA w AnnexProof.
Umów demo§ 03 · Załącznik I
Wymaganie. Kontrola. Dowód.
Każde wymaganie zasadnicze ma przypisaną kontrolę, a każda kontrola ma dowód, który przeszedł przegląd. Luki widać od razu.
Pokrycie załącznika I
100%Podpowiedzi powiązań działają lokalnie, na regułach, bez modelu AI i bez wysyłania danych. Decyzję zawsze podejmuje człowiek.
Chcesz zobaczyć pokrycie załącznika I dla swojego produktu?
Zgłoś się do programu§ 04 · Aplikacja
Zobacz, jak to wygląda w środku.
Prawdziwe ekrany AnnexProof na danych demonstracyjnych. Ten sam interfejs, z którego skorzysta Twój zespół.
Przewiń, aby przejrzeć ekrany
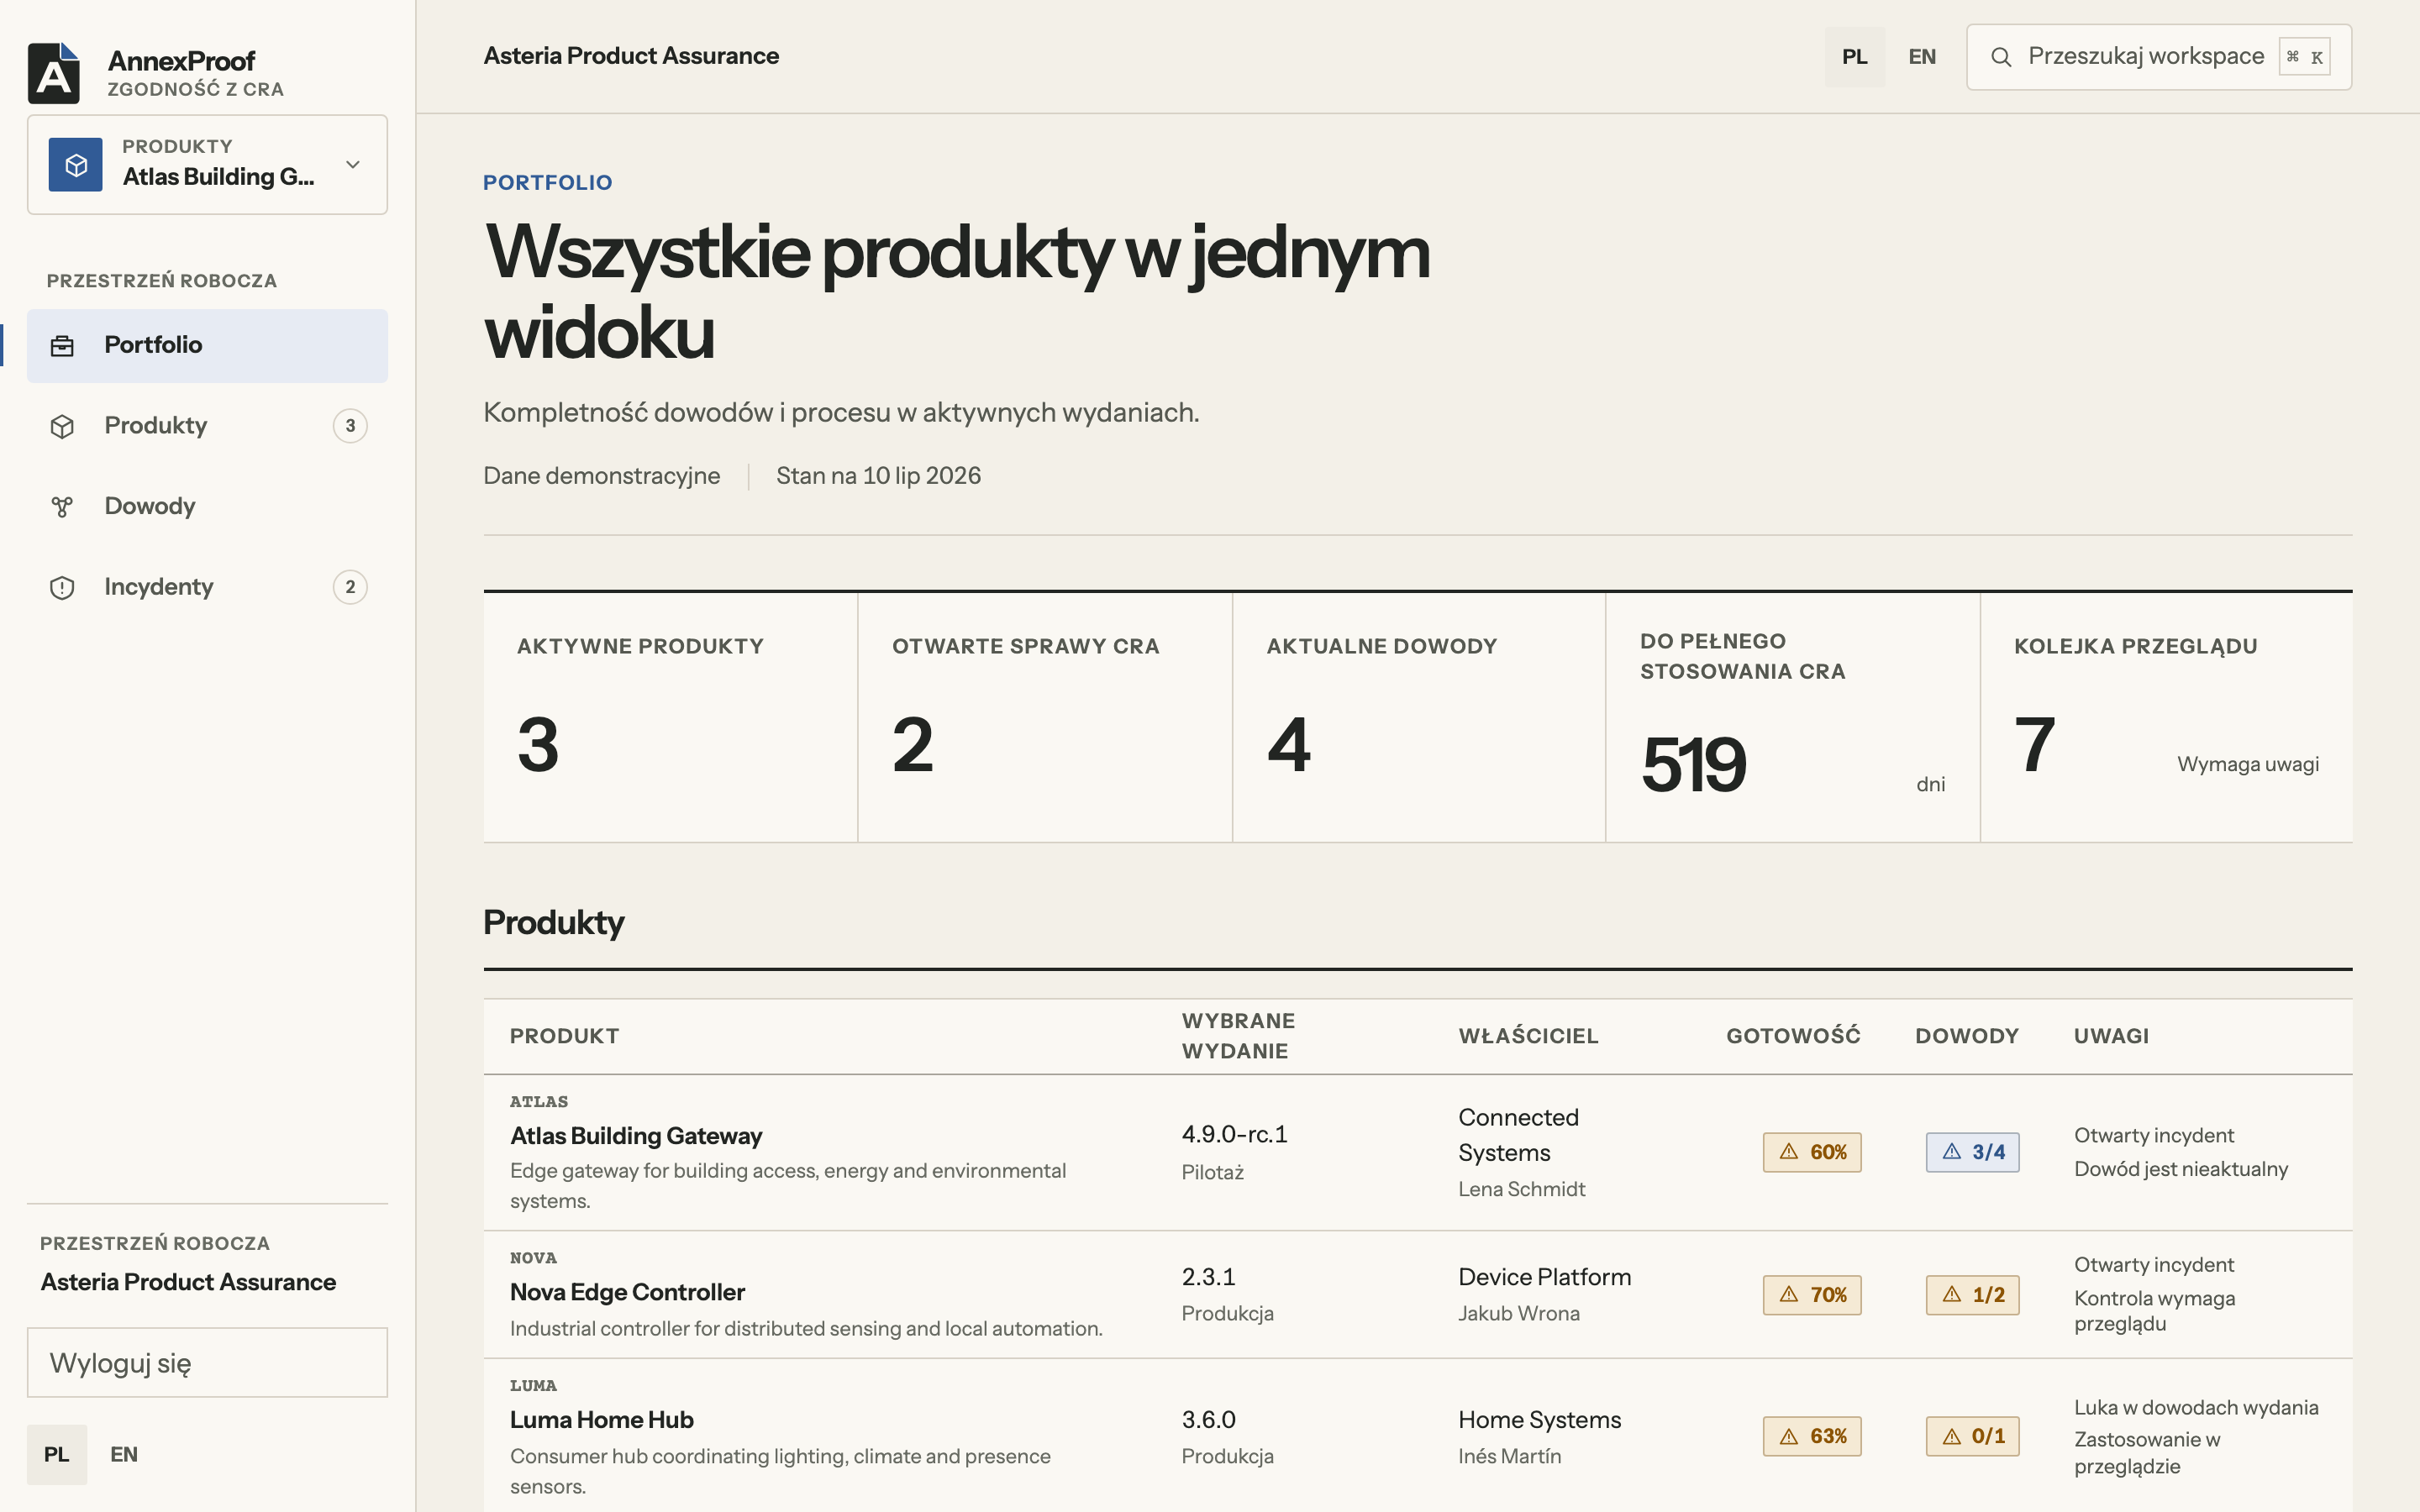 01Portfolio
Wszystkie produkty, otwarte sprawy CRA i kolejka przeglądu w jednym widoku.
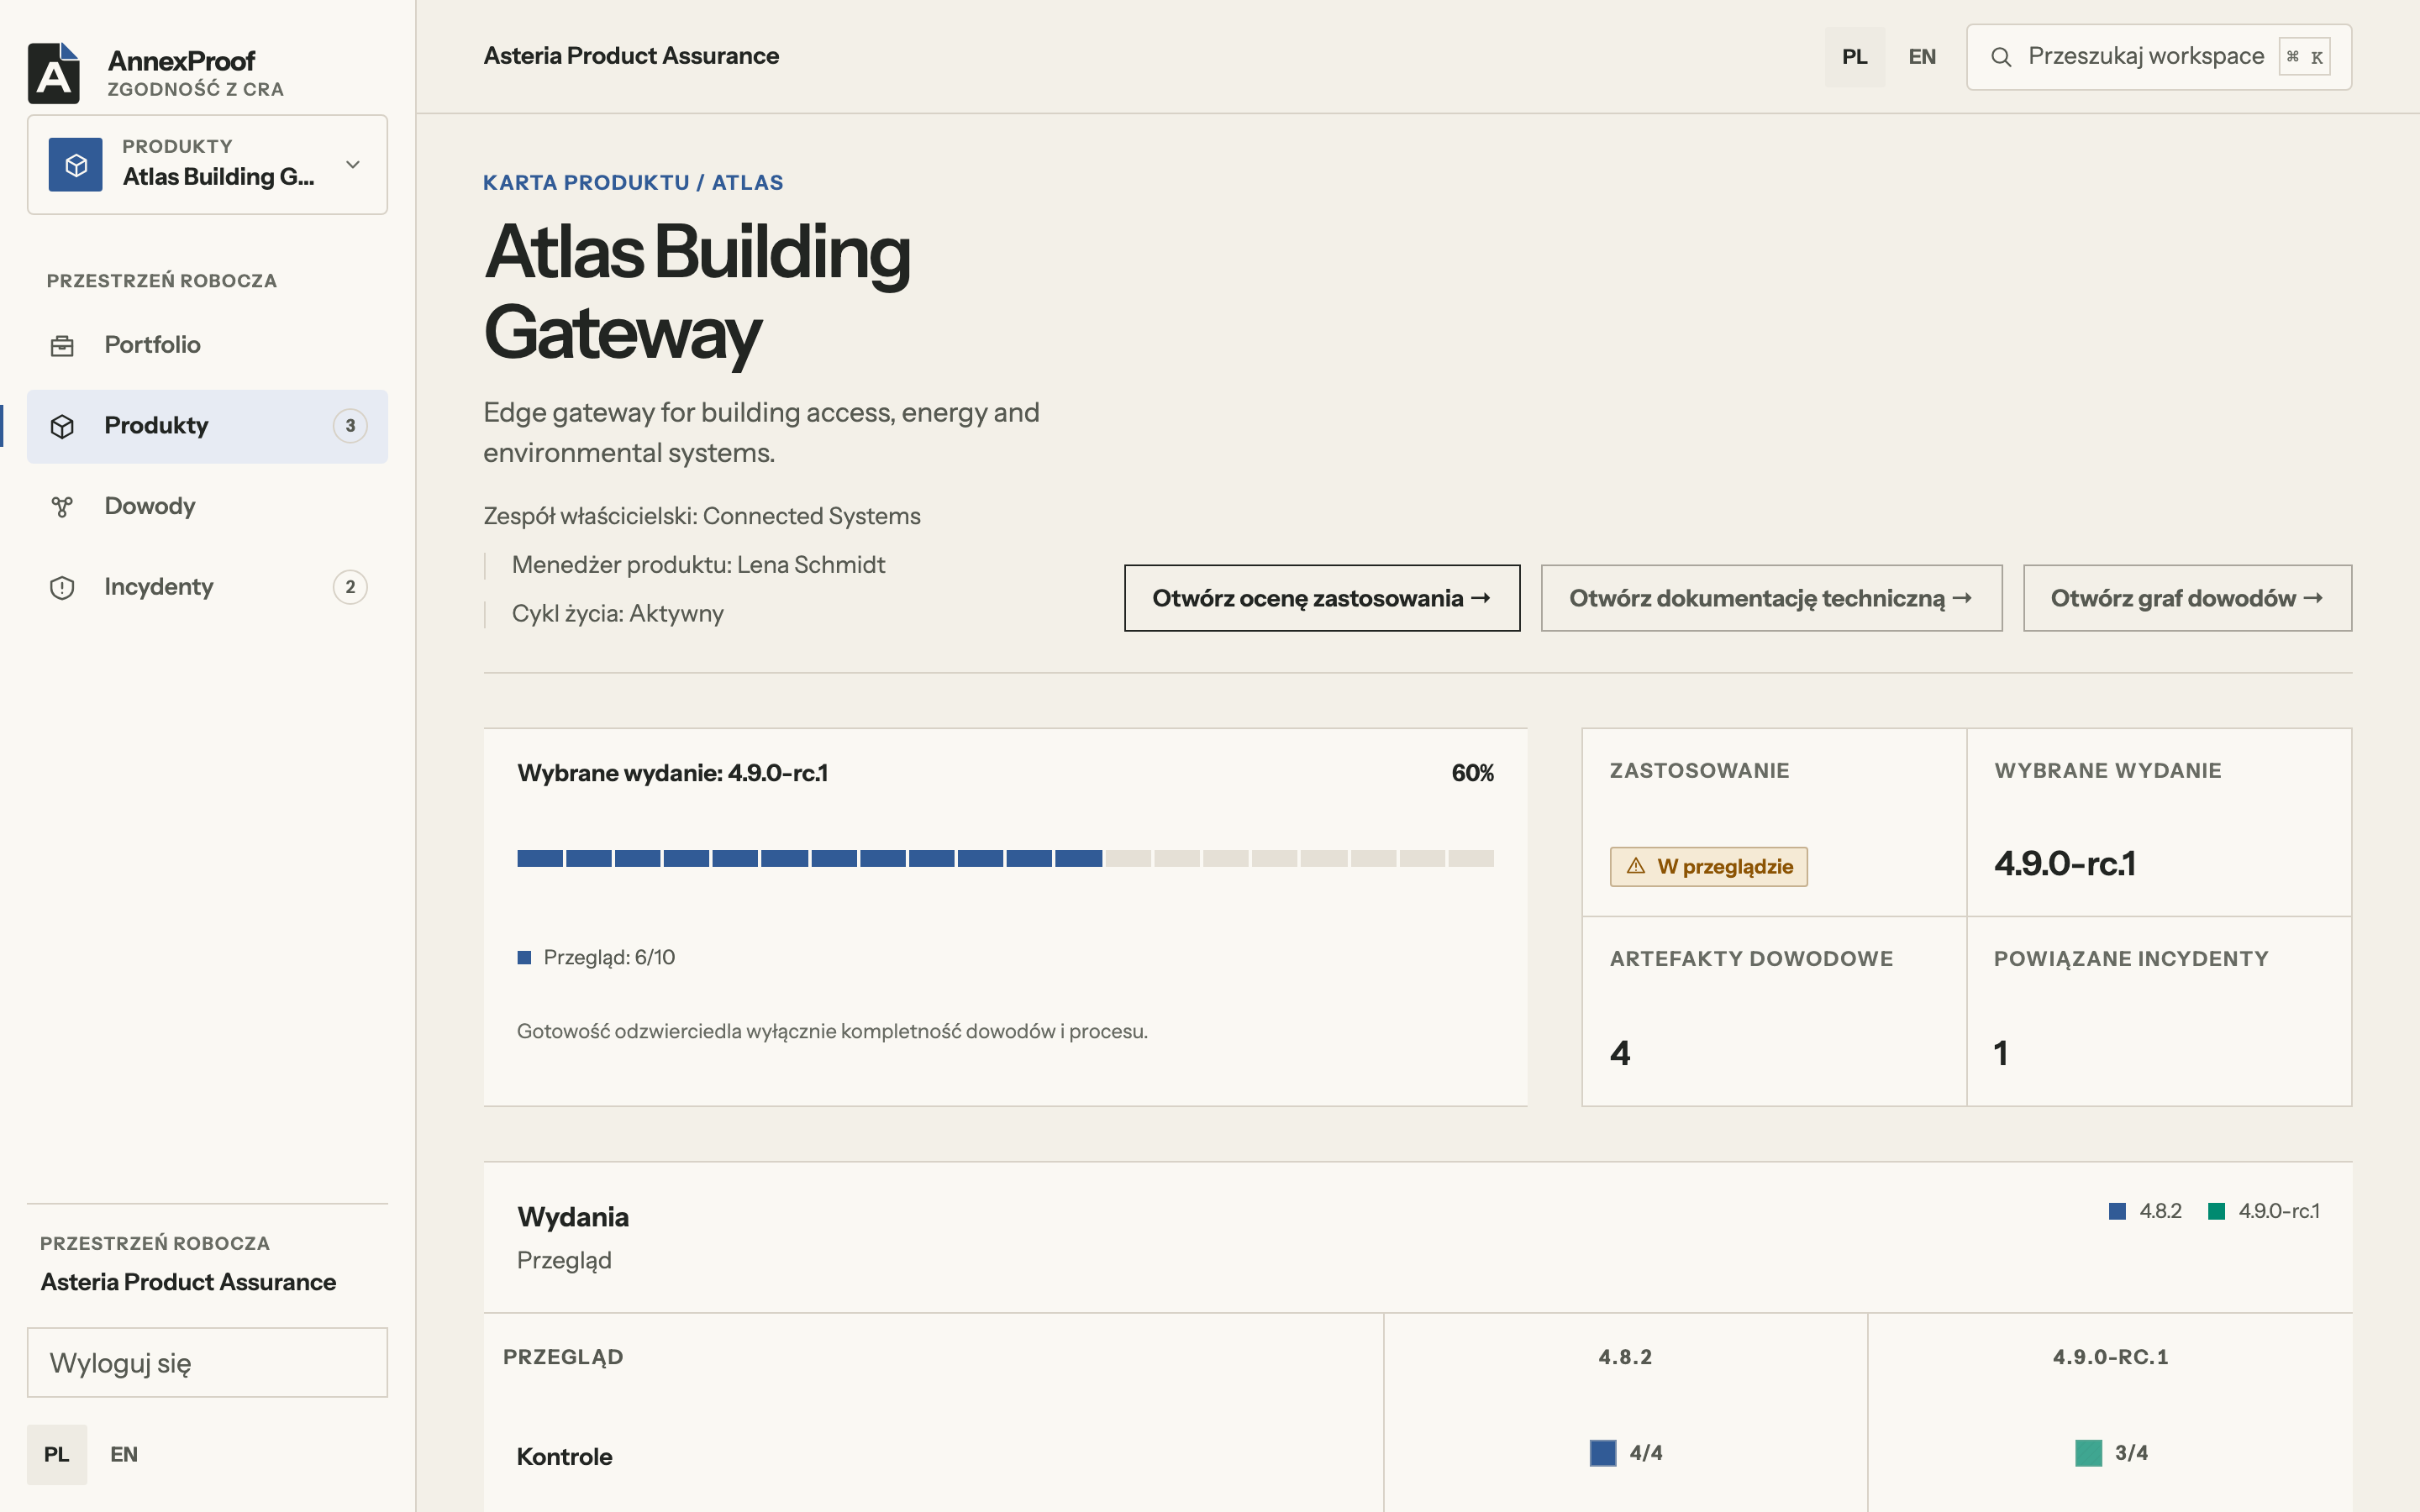 02Karta produktu
Gotowość wydania, decyzja o zastosowaniu CRA, dowody i incydenty dla konkretnej wersji.
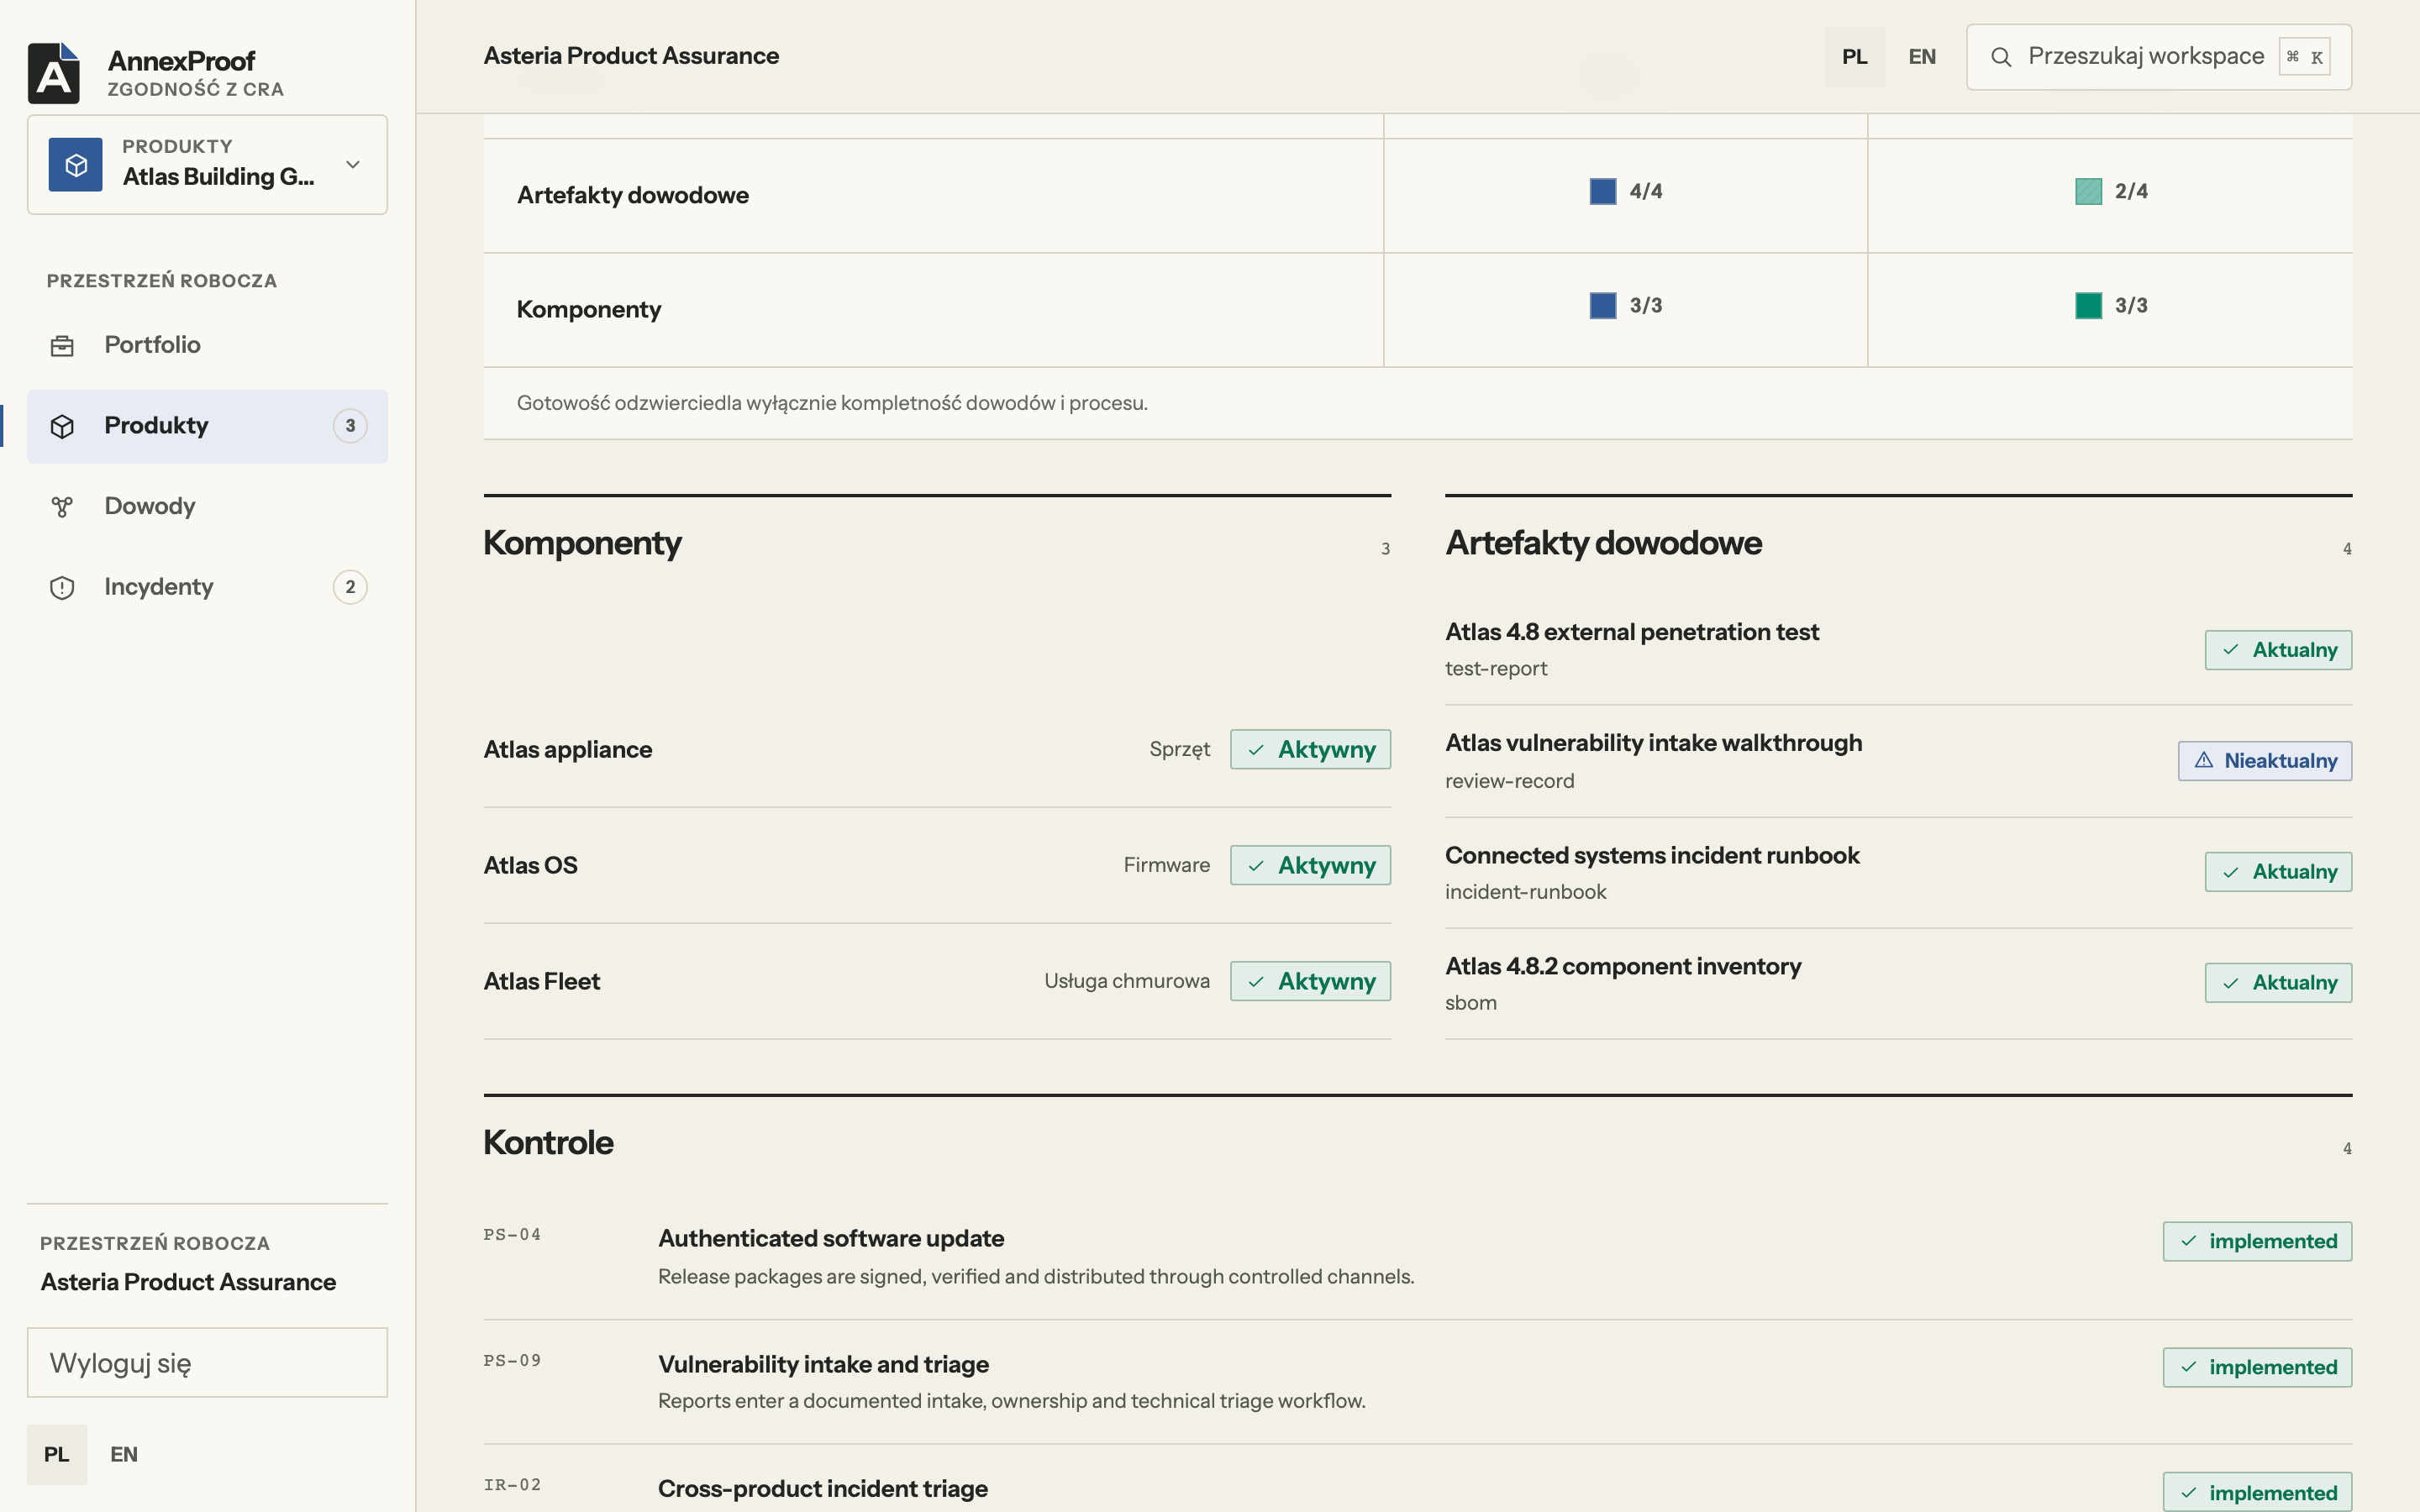 03Pokrycie wydania
Komponenty, artefakty dowodowe i kontrole, każdy element ze statusem aktualności.
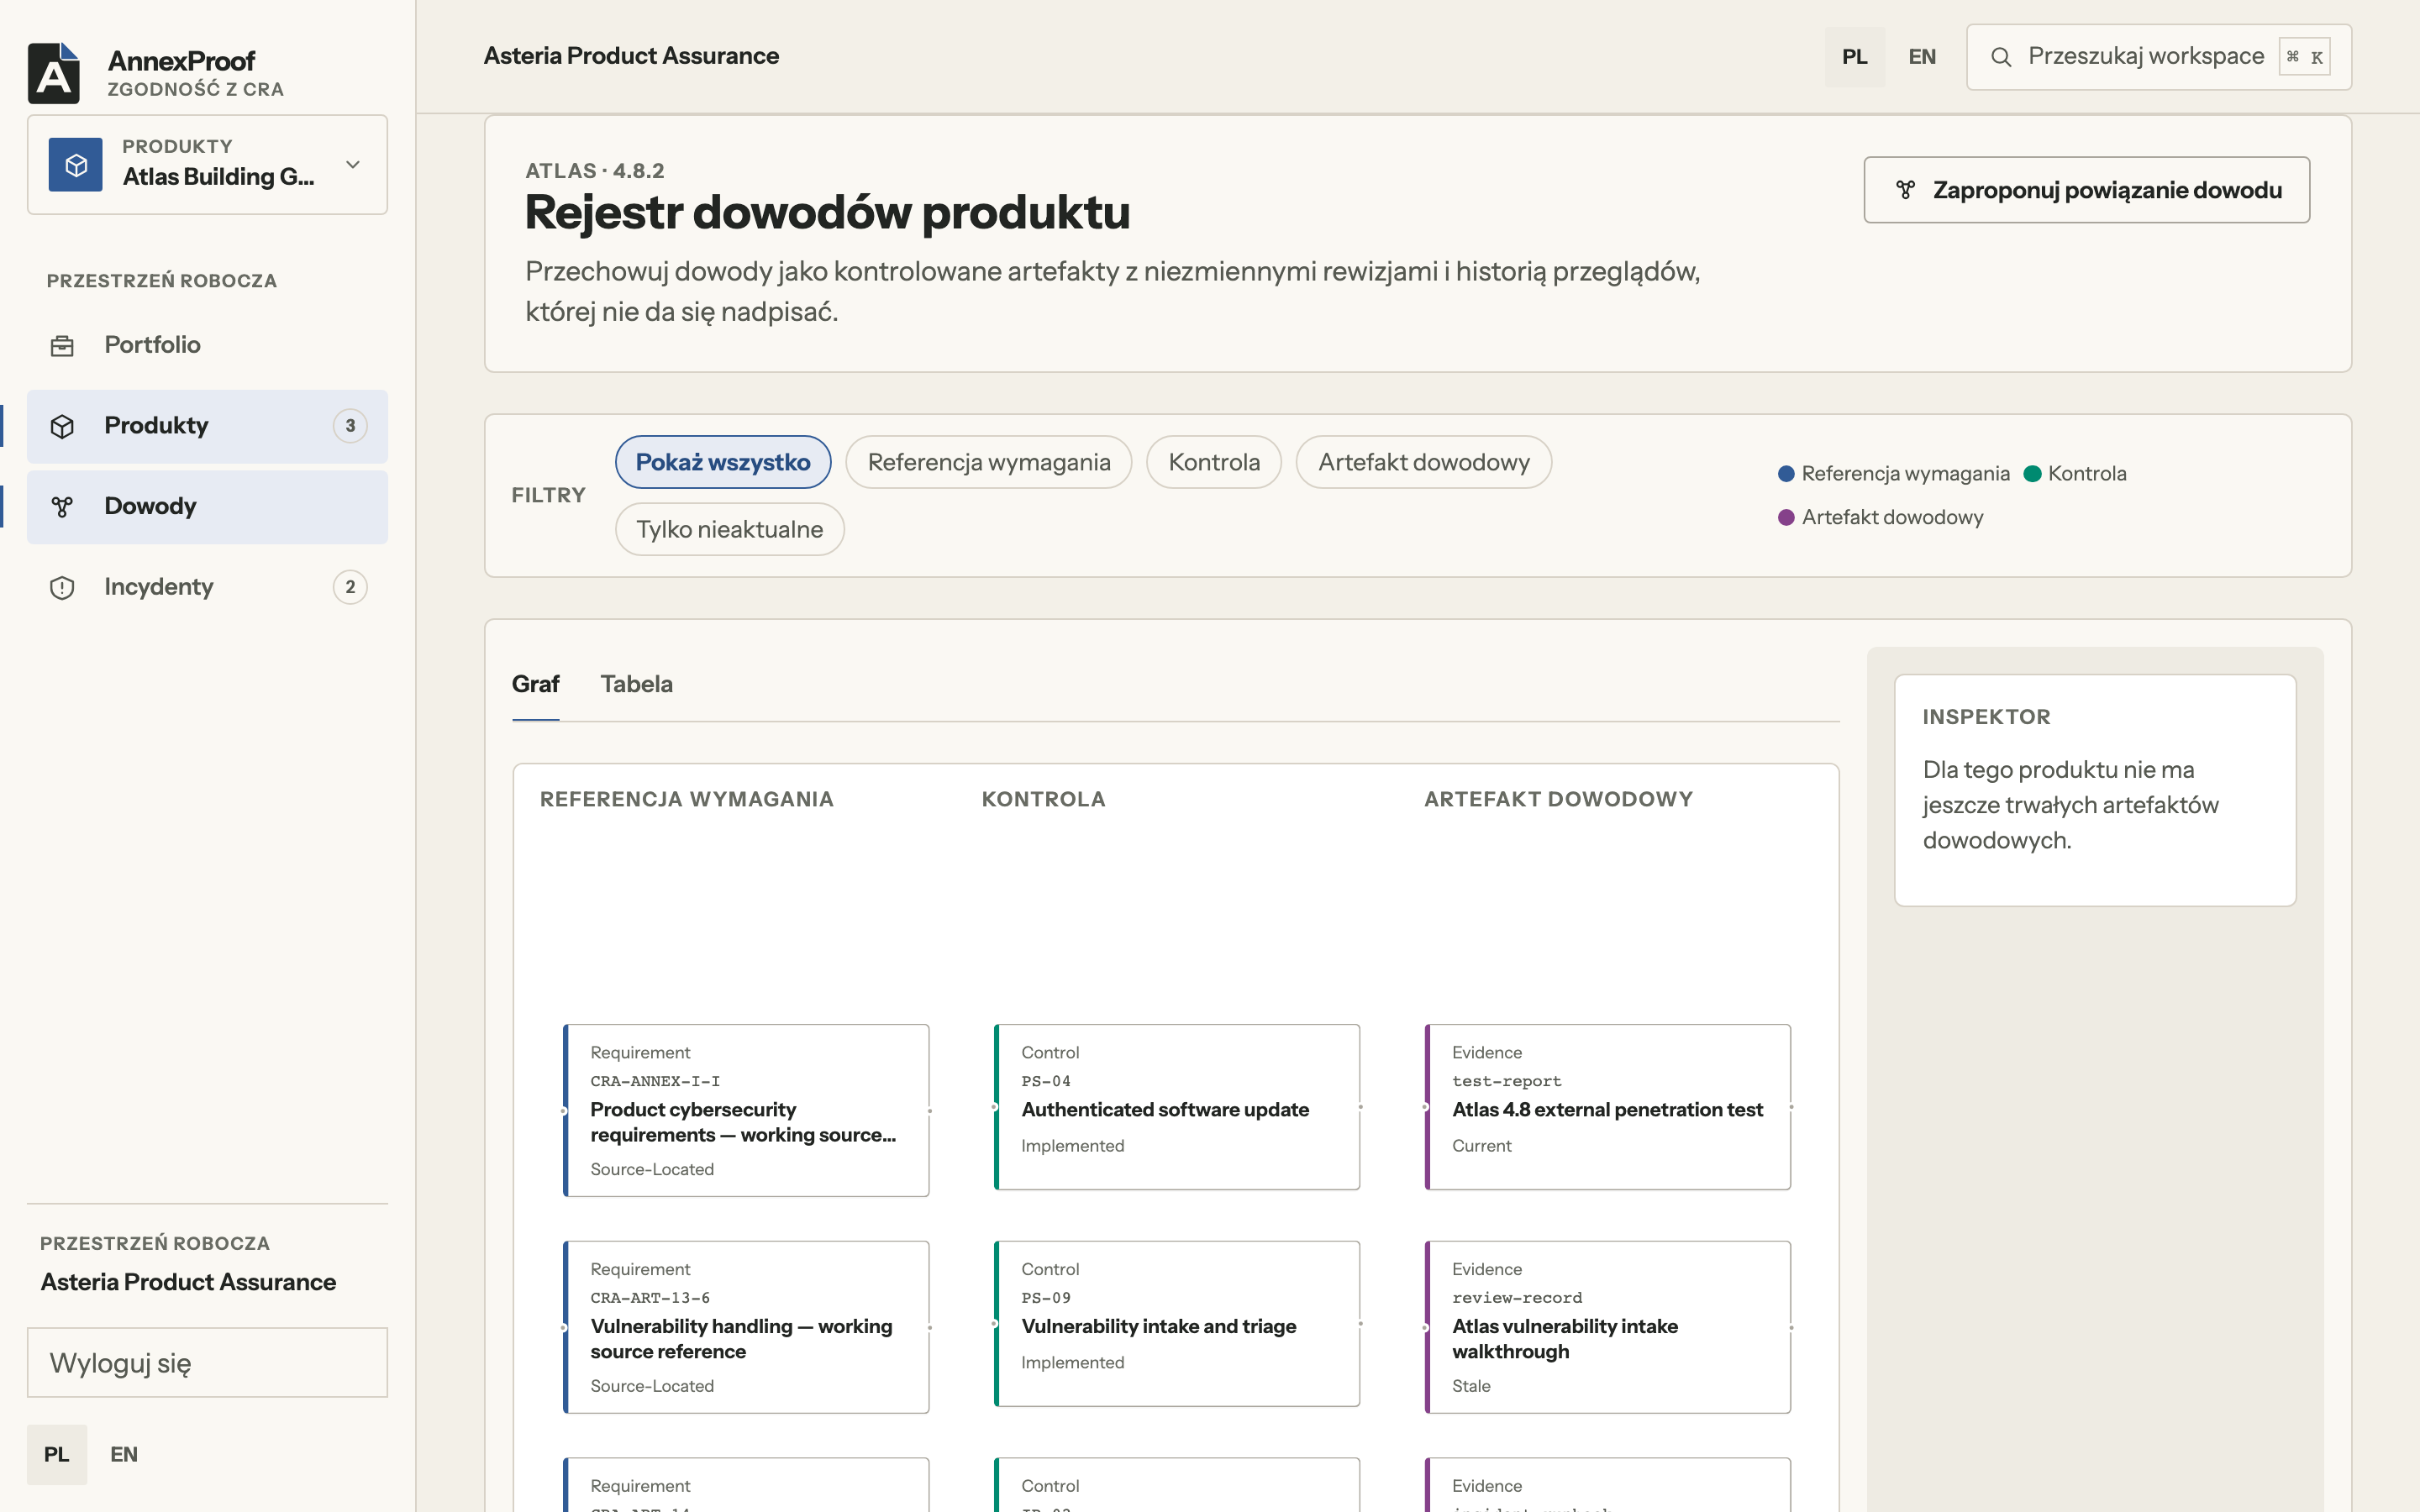 04Rejestr dowodów
Graf wymaganie → kontrola → dowód z niezmiennymi rewizjami i historią przeglądów.
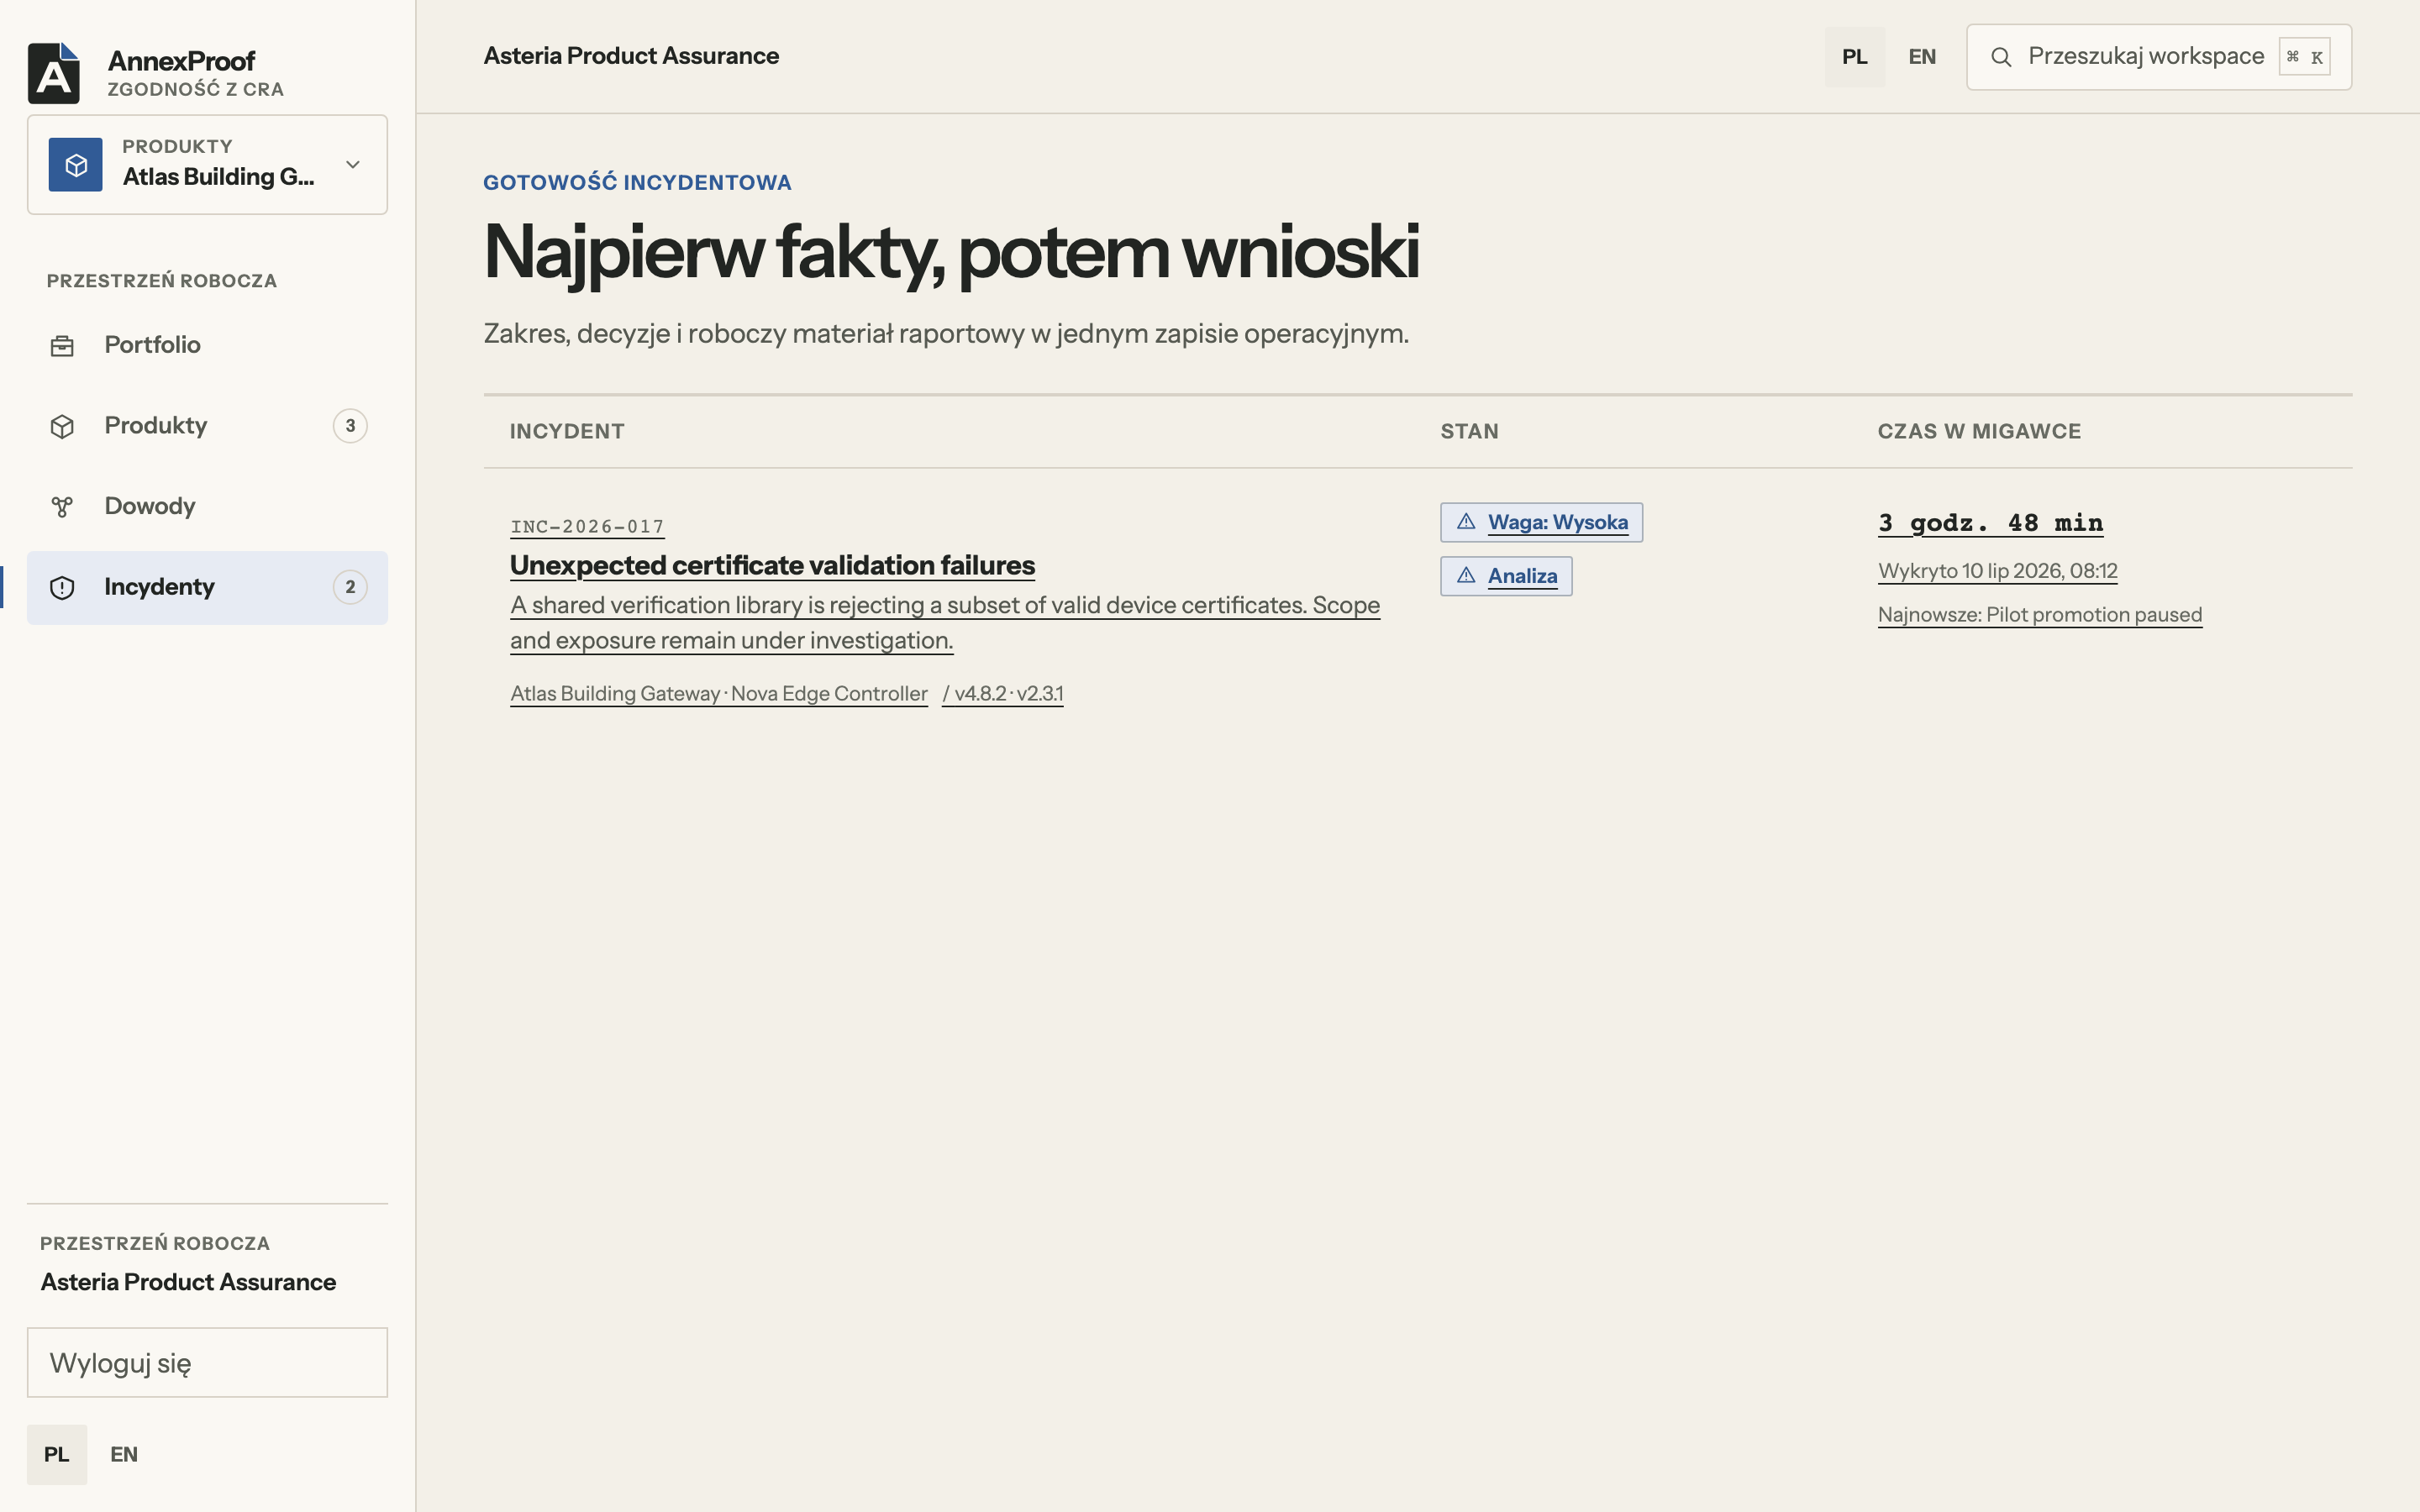 05Gotowość incydentowa
Zakres, decyzje i materiał raportowy w jednym zapisie operacyjnym.
Resztę pokażemy na żywo.
Sprawy CRA z terminami, VEX, Dossier i integracje na przykładzie Twojego produktu.
Umów pokaz
§ 05 · SBOM
Każdy komponent. Sprawdzany codziennie.
Import CycloneDX i SPDX prosto z CI. Codzienna weryfikacja w OSV, CISA KEV i europejskiej bazie ENISA EUVD, a decyzje VEX z uzasadnieniem.
- pkg:generic/linux@6.12.47Wymaga aktualizacji
- pkg:generic/busybox@1.36.1Sprawdzone
- pkg:generic/openssl@3.0.13Wymaga decyzji VEX
- pkg:generic/u-boot@2024.01Sprawdzone
- pkg:generic/mbedtls@3.6.0VEX: nie dotyczy
- pkg:generic/zlib@1.3.1Sprawdzone
- pkg:npm/express@4.19.2Sprawdzone
- pkg:pypi/cryptography@42.0.5EUVD · w analizie
- pkg:golang/golang.org/x/net@0.24.0Sprawdzone
- pkg:cargo/rustls@0.23.5Sprawdzone
- pkg:maven/org.eclipse.paho/mqtt@1.2.5VEX: kod nieosiągalny
- pkg:npm/ws@8.17.1Sprawdzone
Masz już SBOM z CI? Podłączymy go na pierwszym spotkaniu.
Umów rozmowę§ 06 · Moduły
Cały proces CRA w jednym miejscu.
Od decyzji, czy CRA w ogóle dotyczy produktu, po snapshot dokumentacji dla każdego wydania.
- 01ZastosowanieOcena zastosowania i klasyfikacjaCzy i jak CRA dotyczy produktu: kategoria, okres wsparcia i procedura oceny zgodności, z uzasadnieniem.
- 02RyzykoModele produktu i ocena ryzykaArchitektura, dane, interfejsy i model ryzyka zmapowany na wymagania zasadnicze z decyzjami o postępowaniu.
- 03DowodyGraf dowodów i Evidence VaultWersjonowane dowody z przeglądem, podpowiedzi powiązań i dziennik audytowy zabezpieczony łańcuchem skrótów.
- 04PodatnościSBOM, monitoring i VEXImport CycloneDX i SPDX, codzienne sprawdzanie komponentów i eksport statusu jako CSAF 2.0 lub CycloneDX VEX.
- 05Art. 14Sprawy CRA i zgłoszeniaOcena raportowalności, terminy 24 h / 72 h / 14 dni, przypomnienia i gotowe pakiety.
- 06CVDSkoordynowane ujawnianiePubliczny formularz zgłoszeń dla badaczy, polityka CVD i security.txt dla każdej przestrzeni roboczej.
- 07DossierDokumentacja technicznaDossier kompilowane z zaakceptowanych danych, przegląd, akceptacja i snapshot każdego wydania do pobrania.
Nie czekaj na pierwszy incydent.
Obowiązek zgłaszania już działa. Sprawdź w 3 minuty, gdzie jesteś, albo porozmawiajmy o Twoim produkcie.
§ 07 · Test gotowości
Gdzie jesteś z CRA?
10 pytań, 3 minuty. Wynik i największe luki zobaczysz od razu, bez podawania e-maila.
§ 08 · Design partner
Pięć miejsc. Pierwszy produkt przeprowadzimy razem.
Szukamy producentów urządzeń i oprogramowania, którzy chcą przejść przez CRA teraz i mieć realny wpływ na produkt.
- Miejsca w programie
- 5
- Produkt end-to-end
- 1od zastosowania do Dossier
- Feedback
- 30 minco dwa tygodnie
Co dostajesz
- Wdrożenie prowadzone osobiście przez założyciela
- Pierwszy produkt przeprowadzony przez cały proces
- Preferencyjne warunki na start
- Bezpośredni wpływ na roadmapę
O co prosimy
- Regularny feedback
- Zgodę na case study po wdrożeniu (może być anonimowe)
§ 09 · Pytania
Najczęstsze pytania
01Czy CRA dotyczy mojej firmy?
CRA obejmuje producentów, importerów i dystrybutorów produktów z elementami cyfrowymi udostępnianych na rynku UE: od urządzeń IoT i sprzętu sieciowego po oprogramowanie sprzedawane jako produkt. Wyłączone są m.in. wyroby medyczne i pojazdy objęte własnymi przepisami. Test gotowości pomoże to wstępnie ocenić.
02Czy AnnexProof zastępuje prawnika albo jednostkę notyfikowaną?
Nie. AnnexProof porządkuje pracę i dowody, pilnuje terminów i generuje dokumentację. Decyzje prawne i ocena strony trzeciej pozostają po stronie osób i instytucji, które za nie odpowiadają.
03Czy AnnexProof wysyła zgłoszenia do ENISA za mnie?
Przygotowuje kompletne pakiety 24 h, 72 h i końcowe oraz pilnuje terminów. Samo przekazanie przez Single Reporting Platform wykonuje osoba upoważniona w Twojej firmie.
04Mamy już SBOM i skaner podatności. Po co nam AnnexProof?
Skaner mówi, co jest podatne. CRA wymaga więcej: decyzji z uzasadnieniem, terminów zgłoszeń, VEX, dokumentacji i dowodu dla każdego wymagania. AnnexProof przyjmuje dane z Twoich narzędzi i składa z nich zgodność.
05Gdzie są przechowywane dane?
W Unii Europejskiej. Dostęp chroni uwierzytelnianie wieloskładnikowe, a dane każdej organizacji są od siebie odizolowane.
06Czy mogę wyeksportować swoje dane?
Tak. SBOM, VEX, dokumentacja i snapshoty wydań są dostępne do pobrania, a kluczowe dane także przez REST API.
07Ile to kosztuje?
Cennik ustalamy razem z pierwszymi klientami w programie design partner. Porozmawiajmy o skali: liczbie produktów i wydań w roku.
§ 10 · Kontakt
Porozmawiajmy o Twoim produkcie.
30 minut: przejdziemy przez produkt, terminy CRA i największe luki. Bez zobowiązań.
Albo napiszkontakt@annexproof.com